Protección de datos: qué obliga el RGPD a tu empresa
Última revisión normativa: 14/10/2026 · marco UE + estatal (BOE)
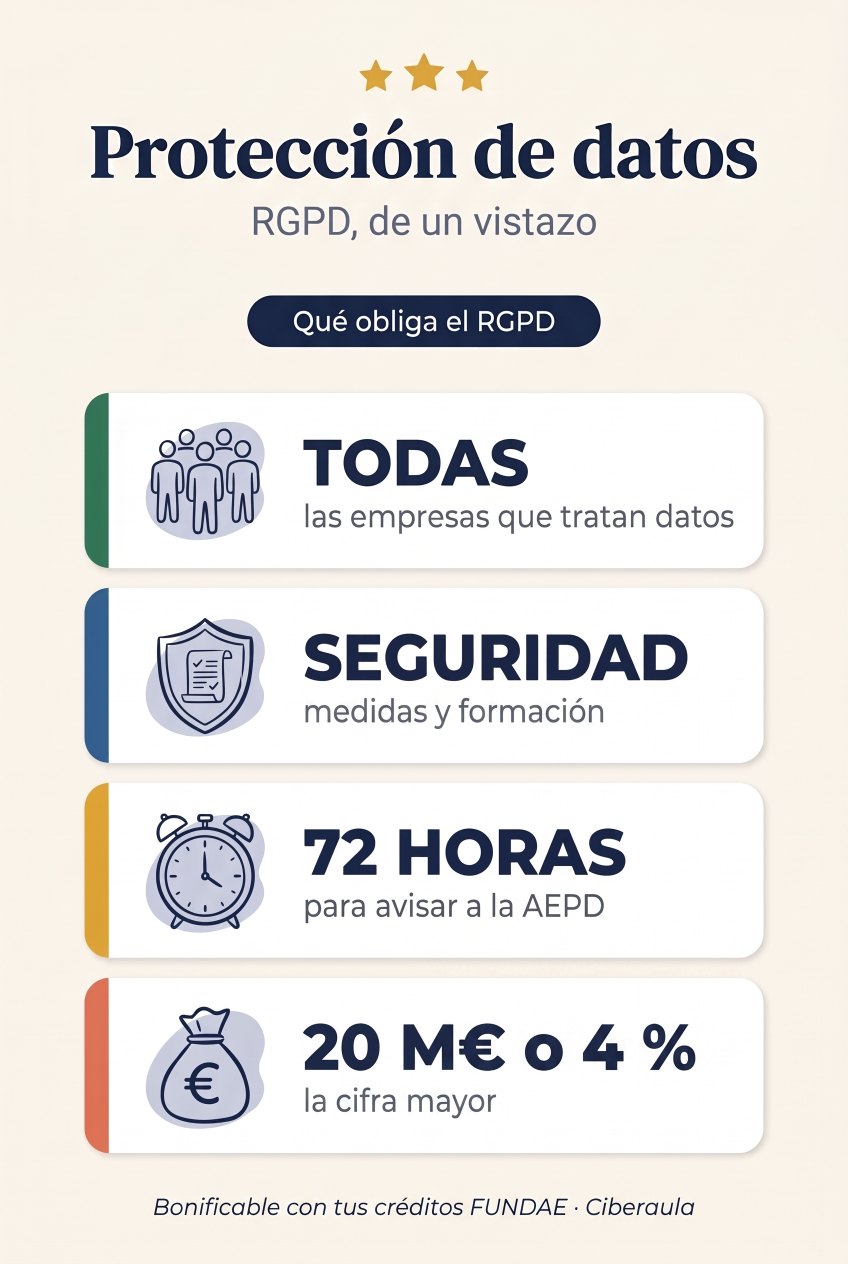
Obliga a casi todas las empresas: si la tuya maneja datos de clientes, proveedores o de su propia plantilla, el RGPD (Reglamento (UE) 2016/679) y la LOPDGDD (LO 3/2018) te obligan a protegerlos, a informar a las personas y a poder demostrar que quien los trata lo hace con las debidas garantías, lo que en la práctica exige formar a la plantilla. No hay umbral de tamaño: la obligación nace con el primer dato, y las multas llegan hasta 20 millones de euros o el 4 % de la facturación mundial, la cifra mayor.
Datos clave · resumen legal contrastado con el BOE y las demás fuentes oficiales que se citan
Norma principal
Reglamento (UE) 2016/679 (RGPD)
A quién obliga
Toda entidad que trate datos personales, incluidos los de su propia plantilla; prácticamente todas.
Periodicidad
Continua; actualización ante cambios normativos o de los tratamientos.
Sanción
Fallos en obligaciones del responsable o del encargado, como la seguridad y las medidas organizativas (RGPD arts. 25-39): hasta 10 M€ o el 2 % de la facturación mundial (art. 83.4). Infracción de principios o derechos: hasta 20 M€ o el 4 % (art. 83.5). Se aplica la cifra mayor.
Sincronizado con la ficha normativa de Ciberaula. Última revisión: 14/10/2026.
Resumen visual · pulsa para ampliarEn esta página
¿Quién puede impartir esta formación?
Libre — la puede impartir cualquier proveedor solvente
Cualquier proveedor solvente; no se exige centro homologado ni acreditación oficial del formador. Bonificable con los créditos de formación de la empresa en FUNDAE.
No se exige título ni acreditación oficial para impartirla. Lo importante es que el contenido se ajuste a los tratamientos y a las funciones de cada puesto, y que la empresa conserve constancia de la formación (fecha, contenidos y asistentes): es una prueba de su responsabilidad proactiva.
¿Qué obliga exactamente el RGPD?
El RGPD no se limita a «pedir permiso» para tratar datos: impone a tu empresa un conjunto de obligaciones permanentes basadas en el principio de responsabilidad proactiva —no basta con cumplir, hay que poder demostrarlo (art. 5.2).
En la práctica, eso se traduce en tener una base jurídica válida para cada tratamiento (consentimiento, contrato, obligación legal, interés vital, misión de interés público o interés legítimo: art. 6.1), informar con transparencia a las personas (arts. 13 y 14), llevar un registro de actividades de tratamiento (art. 30) y aplicar medidas de seguridad técnicas y organizativas apropiadas (art. 32).
El RGPD no regula un curso concreto, pero sí obliga a aplicar medidas técnicas y organizativas apropiadas y a poder demostrarlo (arts. 5.2, 24 y 32), y a garantizar que el personal solo trate los datos siguiendo instrucciones del responsable (art. 32.4). La LOPDGDD añade un deber de confidencialidad para todas las personas que intervienen en el tratamiento (art. 5). La formación documentada es la forma habitual de cumplir y acreditar todo ello; y donde hay Delegado de Protección de Datos, supervisar la concienciación y formación del personal es una de sus funciones (art. 39.1.b).
¿A quién obliga?
A prácticamente cualquier entidad que trate datos personales, con independencia de su tamaño o forma jurídica: empresas, autónomos con empleados, asociaciones, comunidades y administraciones. Incluye siempre los datos de la propia plantilla, aunque no se traten datos de clientes.
La figura clave es el responsable del tratamiento (quien decide para qué y cómo se tratan los datos). Cuando un tercero trata datos por cuenta de tu empresa —una gestoría, un proveedor de software o de hosting— actúa como encargado del tratamiento, y la relación debe regularse por contrato (art. 28).
¿Necesito un Delegado de Protección de Datos (DPD)?
No todas las empresas están obligadas a designarlo. El art. 37 del RGPD lo exige en tres supuestos, y el art. 34 de la LOPDGDD añade una lista concreta de entidades:
Suele NO ser obligatorio
La mayoría de pymes y comercios que tratan datos de clientes y de su plantilla con fines ordinarios. Aun así, es recomendable designar a una persona responsable interna de privacidad.
Sí es obligatorio
Organismos y autoridades públicas.
Cuando la actividad principal consista en la observación habitual y sistemática de personas a gran escala.
Cuando la actividad principal consista en tratar a gran escala categorías especiales de datos (salud, ideología, etc.) o datos penales.
Casos del art. 34 LOPDGDD: colegios profesionales, centros educativos, entidades financieras y aseguradoras, centros sanitarios (salvo profesionales que ejercen a título individual), entidades de publicidad que elaboran perfiles o tratan preferencias…
Qué tiene que hacer tu empresa, paso a paso
1Inventariar los tratamientos y elaborar el registro de actividades (art. 30), con su base jurídica. Las organizaciones de menos de 250 personas solo quedan exentas si el tratamiento es ocasional, no entraña riesgo y no incluye datos sensibles ni penales (art. 30.5), algo raro cuando se gestiona personal.
2Redactar y entregar las cláusulas informativas y recabar consentimientos válidos cuando procedan.
3Aplicar medidas de seguridad (art. 32): control de accesos, cifrado cuando proceda, copias de seguridad y confidencialidad.
4Firmar contratos de encargado del tratamiento (art. 28) con gestorías y proveedores.
5Atender los derechos de las personas (acceso, rectificación, supresión, oposición, portabilidad y limitación) en el plazo de un mes.
6Formar y concienciar al personal que trata datos, conservar constancia de esa formación y saber cómo actuar ante una brecha de seguridad.
Sanciones por incumplimiento
El régimen sancionador del RGPD (art. 83), que aplica la AEPD, distingue dos tramos según la infracción. En las empresas se toma la cifra mayor entre el importe fijo y el porcentaje de facturación:
Tramo (RGPD, art. 83)
Multa
Art. 83.4 — obligaciones del responsable y del encargado (arts. 8, 11, 25 a 39, 42 y 43): seguridad, registro de actividades, encargados, DPD
hasta 10 M€ o el 2 % de la facturación mundial
Art. 83.5 — principios, bases de licitud, derechos de las personas, transferencias
hasta 20 M€ o el 4 % de la facturación mundial
Los fallos en las medidas de seguridad u organizativas (art. 32) —donde suele encuadrarse la falta de formación del personal— se sancionan por el tramo del art. 83.4; si además se vulnera el principio de integridad y confidencialidad de los datos (art. 5.1.f), la infracción entra en el tramo del art. 83.5. La LOPDGDD (arts. 72 a 74) clasifica además las infracciones en leves, graves y muy graves a efectos de prescripción. Más allá de la multa, la AEPD puede ordenar el cese del tratamiento, y las personas afectadas pueden reclamar daños y perjuicios.
Cómo cumplir con la formación en protección de datos
Forma al personal que trata datos con un curso bonificable con tus créditos FUNDAE.
Reglamento (UE) 2016/679 (RGPD), arts. 5.1.f, 5.2, 24, 32.4 y, si hay DPD, 39.1.b
LO 3/2018 (LOPDGDD), art. 5 (deber de confidencialidad)
Preguntas frecuentes
A prácticamente todas. Cualquier entidad —empresa, autónomo con personal, asociación o administración— que trate datos personales queda sujeta al RGPD, incluidos los datos de su propia plantilla. A diferencia del plan de igualdad, aquí no hay un umbral de tamaño: la obligación existe desde el primer dato.
Solo en los supuestos del art. 37 del RGPD y del art. 34 de la LOPDGDD: organismos públicos; entidades cuya actividad principal sea la observación habitual y sistemática a gran escala o el tratamiento a gran escala de categorías especiales de datos; y una lista concreta (colegios profesionales, centros educativos, entidades financieras y aseguradoras, centros sanitarios salvo profesionales individuales, entidades de publicidad que elaboran perfiles, etc.). Para la mayoría de pymes no es obligatorio, aunque sí es recomendable designar a una persona responsable interna.
Hasta 10 millones de euros o el 2 % de la facturación anual mundial en las infracciones del art. 83.4, y hasta 20 millones de euros o el 4 % en las del art. 83.5 —siempre la cifra mayor de las dos. A ello se suman posibles reclamaciones de los afectados y daños reputacionales.
Sí, en la práctica. El RGPD no contiene un artículo que diga «forme a sus empleados», pero obliga a aplicar medidas organizativas apropiadas y a poder demostrarlo (arts. 5.2, 24 y 32), y a garantizar que el personal solo trate datos siguiendo instrucciones (art. 32.4); la LOPDGDD impone además un deber de confidencialidad a todo el que interviene en el tratamiento (art. 5). Sin formación documentada es muy difícil acreditar ese cumplimiento ante la AEPD.
Debes notificarla a la AEPD sin dilación indebida y, a ser posible, en un plazo máximo de 72 horas desde que tengas constancia, salvo que sea improbable que suponga un riesgo para las personas (art. 33). Si la brecha entraña un alto riesgo para sus derechos, también hay que comunicársela a los afectados (art. 34).
Sí. La formación en protección de datos es bonificable con tus créditos FUNDAE.