
Área Recursos Humanos
Recursos
Formación obligatoria por sector
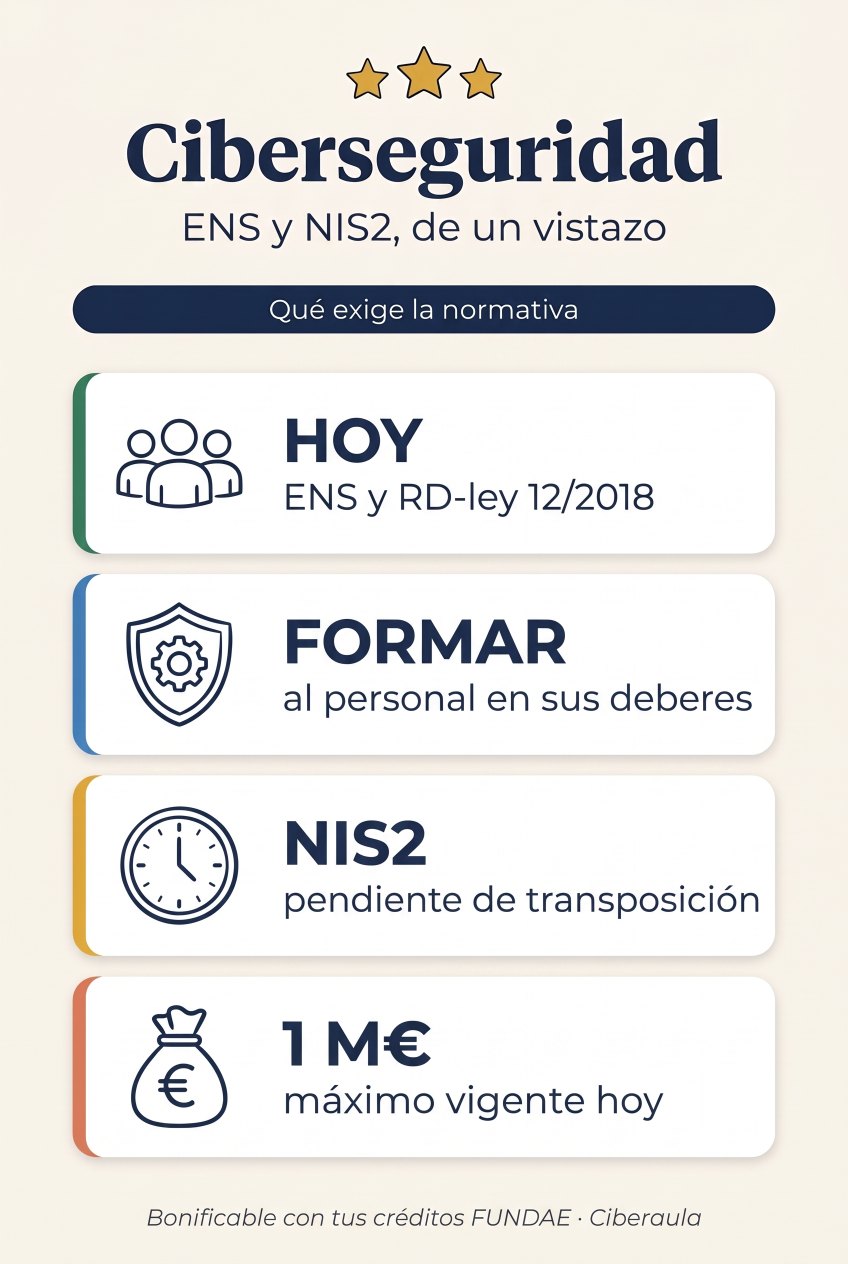
La directiva NIS2 (Directiva (UE) 2022/2555) obligará a las entidades esenciales e importantes a gestionar sus riesgos de ciberseguridad y a formar a su dirección y a su plantilla, pero a 14 de octubre de 2026 España todavía no la ha transpuesto. Hoy rigen el Real Decreto-ley 12/2018, para operadores de servicios esenciales y proveedores de servicios digitales, y el Esquema Nacional de Seguridad (RD 311/2022), que ya obliga a formar e informar al personal relacionado con los sistemas afectados en las empresas que prestan servicios o soluciones al sector público para el ejercicio de sus competencias administrativas. Con obligación legal o sin ella, la concienciación de la plantilla es la primera defensa frente al phishing y el ransomware.
Sincronizado con la ficha normativa de Ciberaula. Última revisión: 14/10/2026.
Cualquier proveedor solvente; no se exige homologación (las certificaciones técnicas personales, por ejemplo de analistas de seguridad, son otra cosa). Bonificable con los créditos de formación de la empresa en FUNDAE.
No hay una acreditación oficial para impartir la concienciación en ciberseguridad; las certificaciones técnicas personales (por ejemplo, de analistas de seguridad) son otra cosa y van aparte. Conserva constancia de la formación (fecha, contenidos y asistentes): te servirá para acreditarla ante un cliente del sector público o, cuando llegue la ley, ante la autoridad NIS2.
Todavía no. Una directiva obliga a los Estados, no directamente a las empresas: cada país debe incorporarla con una ley propia. El plazo para NIS2 venció el 17 de octubre de 2024 (art. 41) y, a 14 de octubre de 2026, el BOE no ha publicado la ley española de transposición. El 8 de julio de 2026 la Comisión Europea decidió llevar a España ante el Tribunal de Justicia de la UE por no haber comunicado las medidas de transposición (comunicado IP/26/1499).
Mientras tanto siguen vigentes el Real Decreto-ley 12/2018 y su reglamento, el RD 43/2021: obligan a los operadores de servicios esenciales y a los proveedores de servicios digitales a adoptar medidas técnicas y de organización adecuadas y proporcionadas (art. 16) y a notificar sus incidentes. Lo que esta página explica sobre NIS2 es lo que exige la Directiva y, previsiblemente, exigirá la ley española; los detalles dependerán de esa ley.
Si tu empresa, en virtud de un contrato, presta servicios o provee soluciones a entidades del sector público para el ejercicio por estas de sus competencias y potestades administrativas, el Esquema Nacional de Seguridad (RD 311/2022) se aplica también a los sistemas de información implicados (art. 2.3). Y su artículo 15.1 es claro: el personal, propio o ajeno, relacionado con esos sistemas «deberá ser formado e informado de sus deberes, obligaciones y responsabilidades en materia de seguridad».
Para muchas empresas proveedoras de la Administración —consultoras, empresas de software o de servicios TIC, entre otras— esta es hoy la obligación de formación en ciberseguridad más directa.
NIS2 se apoya en la gestión de riesgos: su artículo 21 exige que las entidades adopten medidas técnicas, operativas y organizativas adecuadas y proporcionadas —políticas de seguridad, gestión de incidentes, continuidad de negocio y copias de seguridad, seguridad de la cadena de suministro, control de accesos y cifrado— y, de forma expresa, prácticas básicas de ciberhigiene y formación en ciberseguridad (art. 21.2.g).
El artículo 20 responsabiliza a los órganos de dirección: deben aprobar las medidas, supervisar su aplicación y responder de los incumplimientos, y sus miembros deben asistir a formación. Respecto del resto de la plantilla, la Directiva pide a los Estados que animen a las entidades a ofrecer formación similar de forma periódica. Y el artículo 23 obliga a notificar los incidentes significativos en plazos estrictos: alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes.
A las entidades esenciales e importantes de los sectores de sus anexos I y II: energía, transporte, banca e infraestructuras de los mercados financieros, sanidad, agua potable y residual, infraestructura digital, administración pública, espacio, servicios postales, gestión de residuos, fabricación de productos críticos, alimentación y proveedores digitales, entre otros. Por regla general afecta a medianas y grandes empresas de esos sectores (art. 2.1), aunque hay supuestos que no dependen del tamaño (art. 2.2). Esas categorías aún no existen en el Derecho español: llegarán con la ley de transposición.
Bancos, aseguradoras y demás entidades financieras se rigen en este terreno, sobre todo, por el Reglamento DORA (Reglamento (UE) 2022/2554), aplicable desde el 17 de enero de 2025, que como norma sectorial desplaza a NIS2 en lo que regula de forma equivalente (art. 4 NIS2).
Si tu empresa no está en el ámbito directo, NIS2 puede alcanzarte igualmente por la cadena de suministro: las entidades obligadas deben gestionar la seguridad de sus proveedores. Por eso la concienciación interna se ha vuelto un requisito comercial de hecho.
Hoy no hay multas NIS2 aplicables en España: su cuantía la fijará la ley de transposición. Las sanciones vigentes en este ámbito son las del Real Decreto-ley 12/2018 (art. 37), y NIS2 obliga a cada Estado a prever, como mínimo, los máximos que se indican:
| Norma y supuesto | Multa |
|---|---|
| RD-ley 12/2018 (vigente) · infracciones muy graves | de 500.001 € a 1.000.000 € |
| RD-ley 12/2018 (vigente) · infracciones graves | de 100.001 € a 500.000 € |
| RD-ley 12/2018 (vigente) · infracciones leves | amonestación o multa de hasta 100.000 € |
| NIS2 (pendiente de transposición) · entidades esenciales | máximo de, al menos, 10 M€ o el 2 % de la facturación mundial (la cifra mayor) |
| NIS2 (pendiente de transposición) · entidades importantes | máximo de, al menos, 7 M€ o el 1,4 % de la facturación mundial (la cifra mayor) |
En las entidades esenciales (salvo las administraciones públicas), NIS2 permite incluso prohibir temporalmente a un directivo ejercer funciones de dirección (art. 32.5), y prevé que las personas físicas que las dirigen puedan responder por no garantizar el cumplimiento (art. 32.6). Más allá de la multa, el coste real de un incidente —parada de negocio, rescate, pérdida de datos y de reputación— suele superar con creces al de la sanción.
Conciencia a toda la plantilla frente a las amenazas con un curso bonificable con tus créditos FUNDAE.