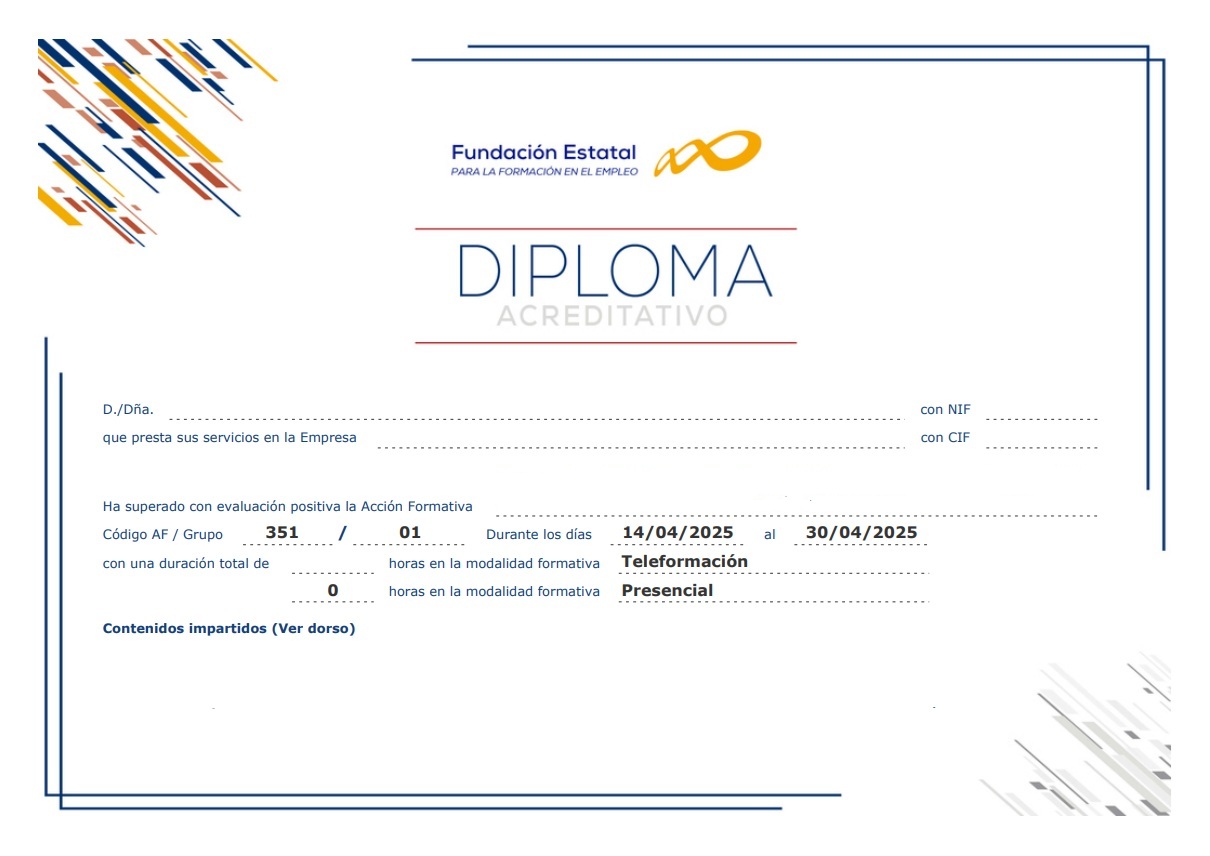
Diploma con sello de FUNDAE
 + Ampliar
Descargas
Catálogo de cursos 2026+5.000 cursos bonificablesRespondemos en 3 hs. promedio
Diploma con sello de FUNDAE
Al terminar recibes tu diploma con tu nombre, el curso y sus 60 horas.
Ver el diploma de este curso
 Calendario: Flexible.
Fecha disponible: Inmediata.
Porcentaje de Bonificación: 100%
Diploma con sello de FUNDAE.
Formación regulada y supervisada: cumple la normativa estatal y está sujeta al control de FUNDAE.
Temario Personalizado.
Modalidades: teleformación, aula virtual y MIXTA
| La duración del curso de Delegado de protección de datos es de 60 horas, acreditadas en el Diploma del mismo.PLAZO DE REALIZACIÓN:El plazo se puede establecer según las necesidades del alumno o del plan de formación de la empresa. |
Cuando termines el curso y quede gestionada la bonificación, si lo solicitas te damos un nuevo acceso al curso durante 3 meses más, sin ningún coste adicional, para repasar los contenidos y los vídeos siempre que lo necesites.

| Este curso puede ser bonificado al 100% para la empresa receptora, incluso aunque esta tenga un porcentaje de copago en razón de su número de empleados en plantilla. El coste de la formación se recuperará
mediante descuento en el pago de los seguros sociales. |
Este descuento será aplicable libremente en cualquier mes del año posterior a la fecha en que haya finalizado la formación. Podrán bonificarse las matrículas de aquellos alumnos que realicen al menos el
75% del curso con éxito. |
| EN CURSOS ONLINE Teleformación: En esta modalidad todo el curso se realiza a través de internet, con acceso las 24 hs. todos los días de la semana y plazo máximo de seis meses. No hay actividades como clases a las que el alumno deba asistir en horarios y fechas programados. Aula virtual: En esta modalidad la formación se imparte mediante clases en directo a través de internet, es decir clases tele-presenciales, que se llevarán a cabo a través de ZOOM, Skype u otra herramienta a convenir. Modalidad MIXTA: Combinación de las dos modalidades anteriores. Los trabajadores asisten a clases en directo (por ejemplo una a la semana) y entre clases disponen de material para avanzar en el curso en la plataforma. Es la más completa para grupos de trabajadores que realizan un mismo curso. EN CURSOS PRESENCIALES o SEMI - PRESENCIALES En esta modalidad los trabajadores realizan el curso asistiendo físicamente a un aula en la que se imparte la formación. Puede ser complementada igualmente con acceso a una plataforma online entre clases. Para esta modalidad se requiere una consulta previa de disponibilidad en la ciudad donde se desee llevar a cabo. |
NOTA:
Trabajamos con la metodologia de curso personalizado, creada por Ciberaula en 1997. Usted puede solicitar un curso a la medida de sus objetivos, que combine lecciones de 2 o mas cursos en un plan de formacion a su medida. Si este es su caso consultenos, esta metodologia ofrece un aprovechamiento maximo de la formacion en los cursos bonificados para trabajadores.
El temario predefinido del curso online de Delegado de protección de datos es el siguiente:
1 Introducción, Antecedentes Legislativos y Entrada en Vigor
1.1 Introducción
1.2 Antecedentes Legislativos
1.3 Aplicación directa del RGPD
1.4 Licitud en el tratamiento de los datos
1.5 Terminología en el RGPD
1.6 Resumen
1.7 Cuestionario: Introducción, Antecedentes Legislativos y Entrada en Vigor
2 Reglamento de Protección de Datos
2.1 Introducción
2.2 Extensión del ámbito de aplicación territorial
2.3 Refuerzo del consentimiento
2.4 Derecho al olvido y Derecho a la portabilidad
2.5 Refuerzo del deber de información
2.6 Obligación de notificar los fallos de seguridad
2.7 Obligaciones en el seno de la empresa
2.8 Las autoridades de Protección de datos
2.9 Medidas de Seguridad y Sanciones
2.10 Novedades de la Ley Orgánica de Datos Personales y Garantías de los Derechos Digitales 3-2018 -2.11 Resumen
2.12 Caso práctico
2.13 Cuestionario: Reglamento de Protección de Datos
3 Responsable de RGPD
3.1 Quién es el Responsable del tratamiento
3.2 Funciones, obligaciones y requisitos del Responsable del tratamiento según el RGPD
3.3 Quiénes son Corresponsables en el tratamiento de los datos
3.4 Quiénes son los representantes establecidos fuera de la UE
3.5 Resumen
3.6 Caso práctico
3.7 Cuestionario: Responsable de RGPD
4 Medidas técnicas y organizativas de protección de datos personales
4.1 Protección de datos desde el diseño y por defecto
4.2 Medidas de seguridad técnicas y organizativas
4.3 Medidas organizativas y técnicas de protección de datos de los trabajadores
4.4 Formación de los trabajadores en el RGPD
4.5 Medidas técnicas de seguridad en el tratamiento de los datos personales relativas a los soportes
4.6 Resumen
4.7 Caso práctico
4.8 Cuestionario: Medidas tecnicas y organizativas de protección de datos personales
5 El encargado del tratamiento y su relación contractual con el responsable
5.1 Quién es el Encargado del Tratamiento y su relación contractual con el Responsable
5.2 Contenido mínimo de un contrato de encargado del tratamiento
5.3 Cuestiones importantes a tener en cuenta para el encargado del tratamiento
5.4 Obligaciones del encargado del tratamiento en el RGPD
5.5 Resumen
5.6 Caso práctico
5.7 Cuestionario: El encargado del tratamiento y su relación contractual con el responsable
6 El Delegado de Protección de Datos
6.1 Designación Obligatoria
6.2 Funciones del Delegado de Protección de Datos
6.3 Posición ante la Protección de Datos
6.4 Requisitos del DPD
6.5 La figura del DPD para los encargados del tratamiento
6.6 Independencia y certificación del DPD
6.7 El Delegado de Protección de datos en la Ley 3-2018
6.8 Resumen
6.9 Cuestionario: El Delegado de Protección de Datos
7 La información y el consentimiento
7.1 El principio de transparencia
7.2 El deber de información en el RGPD
7.3 La información por capas
7.4 La política de privacidad
7.5 El consentimiento en el tratamiento de los datos personales
7.6 Resumen
7.7 Caso práctico
7.8 Cuestionario: La información y el consentimiento
8 Ejercicio de los derechos de los interesados y las brechas de seguridad
8.1 Introducción
8.2 Los derechos de los interesados en el RGPD
8.3 Los Derechos digitales en la Ley Orgánica de Protección de Datos Personales y Garantía de los Derechos Digitales 3 2018
8.4 Notas comunes al ejercicio de los derechos
8.5 Excepciones el ejercicio de los derechos
8.6 Análisis del TÍTULO IV de la LOPDGDD
8.7 Las brechas de seguridad
8.8 Resumen
8.9 Caso práctico
8.10 Cuestionario: Ejercicio de los derechos de los interesados y las brechas de seguridad
9 La Evaluación de Impacto y el Delegado de Protección de Datos y las novedades de la Ley Orgánica 7 2021
9.1 La Evaluación de Impacto
9.2 El Delegado de Protección de Datos
9.3 Novedades de la Ley Orgánica 7 2021 de protección de datos
9.4 Resumen
9.5 Caso práctico
9.6 Cuestionario: La Evaluación de Impacto y el Delegado de Protección de Datos y las novedades
10 Autoridades de Control
10.1 Normas, competencias y funciones de las autoridades de control
10.2 Autoridades autonómicas en materia de protección de datos en la LO 3-2018
10.3 Mecanismos de cooperación y mecanismos de coherencia
10.4 Recursos, responsabilidades y sanciones
10.5 Régimen sancionador en la LOPDGDD
10.6 Resumen
10.7 Cuestionario: Autoridades de Control. Sanciones y Responsabilidad
10.8 Cuestionario: Cuestionario final
Estos son los ejercicios prácticos que trabajarás durante el curso, orientados a situaciones reales que afrontará un DPD o un responsable de cumplimiento en cualquier organización.
Estos son los fallos más frecuentes que cometen quienes empiezan a gestionar la protección de datos en una organización — evitarlos puede marcar la diferencia entre cumplir y recibir una sanción.
Recursos gratuitos y herramientas que te acompañarán durante el curso y en tu día a día como DPD o responsable de cumplimiento.
Artículos publicados sobre Delegado de protección de datos
|
Por José Pérez Qué hace de verdad un delegado de protección de datos El DPD no es quien firma los documentos de privacidad, sino quien asesora, supervisa y sirve de puente con la autoridad de control. Su independencia está protegida por la norma. El Reglamento General de Protección de Datos obliga a nombrar un DPD a los organismos públicos y a las organizaciones cuya actividad principal consista en observar a personas de forma habitual y sistemática a gran escala o en tratar a gran escala datos sensibles, como los de salud. En España, la Ley Orgánica 3/2018 añade una lista de entidades obligadas, entre ellas los colegios profesionales, los centros docentes, las entidades de crédito o las aseguradoras. Un buen delegado no se limita a decir lo que no se puede hacer: ayuda a encontrar la forma correcta de hacerlo. Sus funciones son informar y asesorar a la organización y a su personal, supervisar que se cumple la normativa, asesorar en las evaluaciones de impacto y cooperar con la autoridad de control, de la que es punto de contacto. No es quien decide los tratamientos: esa responsabilidad sigue siendo de la empresa. Para que pueda opinar con libertad, la norma garantiza su independencia: no puede recibir instrucciones sobre el ejercicio de sus funciones ni ser destituido o sancionado por desempeñarlas, y rinde cuentas al más alto nivel de dirección. Puede ser alguien de la plantilla o un profesional externo. Si tu organización tiene DPD, conviene que el personal sepa cómo contactar con él: una duda resuelta antes de lanzar una campaña o un nuevo formulario suele ahorrar problemas mucho mayores después. Artículo elaborado con apoyo de herramientas de inteligencia artificial y revisado por el equipo editorial de CiberAula. |
|---|
🔍 Buscar curso
+5.000 cursos disponibles
📰 Blog del curso

Formación bonificada online para empresas. Ayudamos a equipos a ganar productividad con formación ajustada a las necesidades.
Somos una empresa de formación bonificada especializada en formación online en sus diferentes modalidades: teleformación, aula virtual y formación mixta.
Ayudamos a nuestros clientes a alcanzar una mayor productividad mediante acciones formativas ajustadas a sus necesidades reales.
Actuamos siempre con un código ético estricto. No ofrecemos supuestos cursos "homologados" de materias como igualdad, protección de datos, manipulador de alimentos, etc, porque sencillamente no existen.
Formación que transforma equipos. Nos esforzamos por aportar valor: diseñamos itinerarios con objetivos concretos de negocio, medimos la finalización real, y acompañamos a cada alumno hasta el final. Por eso el 95% de quienes empiezan, terminan.

 Inicio