Formación bonificada para empresas

Diploma con sello de FUNDAE
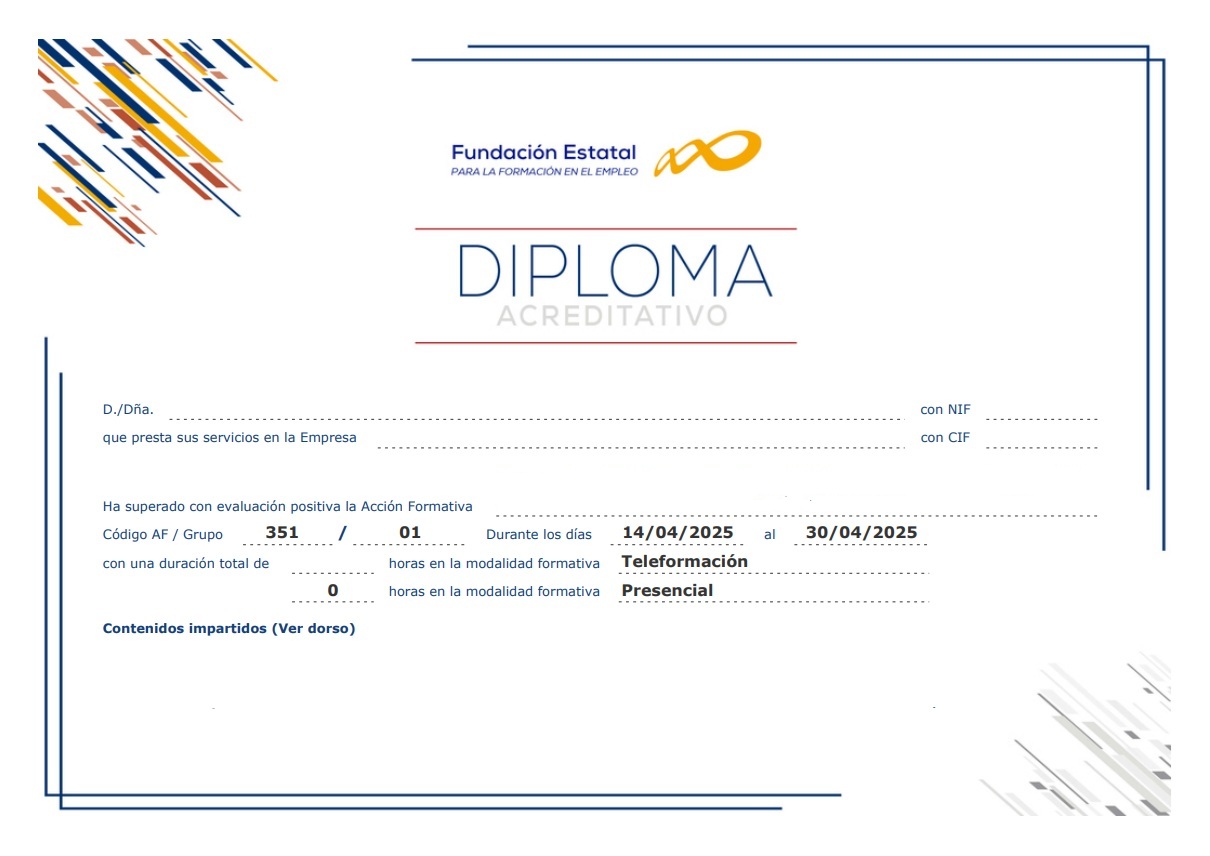

Ejemplo de diploma acreditativo + Ampliar

Descargas

PDF Catálogo de cursos 2026+5.000 cursos bonificables
Test de nivel Comprueba cuánto sabes de Protección de datos ¿Eres RRHH? ¿Qué formación es obligatoria en tu sector?
Valore esta página: Votos: 3.8/5 (170 votos)


Curso online de Protección de Datos en Pyme bonificado

Solicitar información

Respondemos en 3 hs. promedio

Diploma con sello de FUNDAE

Al terminar recibes tu diploma con tu nombre, el curso y sus 20 horas.

Ejemplo de diploma acreditativo del curso Ver el diploma de este curso
¿Eres RRHH? Formación bonificada para tu empresa → ¿Qué formación es obligatoria en tu sector? Mapa por sectores: igualdad, protección de datos, PRL y más →
i ¿Quiénes somos? ¿Es este curso homologado?
Nota informativa de CiberAula

¿Es este curso homologado?

Cuidado con algunas marcas de formación
Ana González, CEO de CiberAula
Ana GonzálezCEO de CiberAula

No. La Agencia Española de Protección de Datos no homologa cursos. Para el Delegado de Protección de Datos existe una certificación voluntaria de personas, no de cursos, que otorgan entidades acreditadas por ENAC; la propia Agencia explica que no es obligatoria para ejercer.

Formación regulada y supervisada: cumple la normativa estatal y está sujeta al control de FUNDAE.

Qué significa que un curso esté «homologado»: la explicación completa →

Ana González, CEO de CiberAula

Cursos bonificados Calendario: Flexible.

FUNDAE cursos Fecha disponible: Inmediata.

Cursos bonificados seguridad social Porcentaje de Bonificación: 100%

Cursos online bonificados Diploma con sello de FUNDAE.

Cursos online bonificados Formación regulada y supervisada: cumple la normativa estatal y está sujeta al control de FUNDAE.

cursos virtuales bonificados Temario Personalizado.

FUNDAE cursos Modalidades: teleformación, aula virtual y MIXTA

Curso online de Protección de Datos en Pyme

El RGPD se aplica a TODA empresa española sin importar tamaño: la AEPD tramitó más de 18.800 reclamaciones en 2024 y muchas afectan a pymes y autónomos

18.855
reclamaciones recibidas por la AEPD en 2024 (Memoria 2024, publicada 26-may-2025); las pymes son destinatarias frecuentes
99.000+
accesos en 2024 a las herramientas gratuitas Facilita_RGPD, Gestiona y Evalúa Riesgo de la AEPD pensadas para pymes y autónomos

El curso

📊 ¿Por qué este curso?
51.979
accesos tuvo en 2025 Facilita RGPD, herramienta gratuita de la AEPD para quien trata datos personales de escaso riesgo; en la pyme el cumplimiento empieza por el registro de actividades
Fuente: AEPD · Memoria anual 2025
Duración
La duración del curso de Protección de Datos en Pyme es de 20 horas, acreditadas en el Diploma del mismo.PLAZO DE REALIZACIÓN:El plazo se puede establecer según las necesidades del alumno o del plan de formación de la empresa.
Plazo extendido gratuito Sin coste

Al terminar el curso conservas el acceso a la plataforma durante hasta un año más, sin ningún coste adicional, para volver a consultar los vídeos y los materiales siempre que quieras.

Por qué formarte con Ciberaula · 1 min

Objetivos

  • Comprender los fundamentos de la Ley Organica de Proteccion de Datos en pymes
  • Reconocer la importancia de la privacidad y la intimidad en la gestion de datos personales
  • Aplicar herramientas basicas y practicas sencillas para implantar el RGPD en la empresa
  • Identificar medidas de seguridad elementales en el tratamiento de informacion personal
  • Garantizar el cumplimiento normativo mediante procedimientos claros y efectivos en pymes


Bonificación Curso bonificable al 100%
Bonificacion

Bonificación

Este curso puede ser bonificado al 100% para la empresa receptora, incluso aunque esta tenga un porcentaje de copago en razón de su número de empleados en plantilla. El coste de la formación se recuperará mediante descuento en el pago de los seguros sociales.
Este descuento será aplicable libremente en cualquier mes del año posterior a la fecha en que haya finalizado la formación. Podrán bonificarse las matrículas de aquellos alumnos que realicen al menos el 75% del curso con éxito.
Modalidades Teleformación · Aula virtual · Mixta · Presencial
Modalidades

Modalidades

EN CURSOS ONLINE
Teleformación: En esta modalidad todo el curso se realiza a través de internet, con acceso las 24 hs. todos los días de la semana y plazo máximo de seis meses. No hay actividades como clases a las que el alumno deba asistir en horarios y fechas programados.
Aula virtual: En esta modalidad la formación se imparte mediante clases en directo a través de internet, es decir clases tele-presenciales, que se llevarán a cabo a través de ZOOM, Skype u otra herramienta a convenir.
Modalidad MIXTA: Combinación de las dos modalidades anteriores. Los trabajadores asisten a clases en directo (por ejemplo una a la semana) y entre clases disponen de material para avanzar en el curso en la plataforma. Es la más completa para grupos de trabajadores que realizan un mismo curso.

EN CURSOS PRESENCIALES o SEMI - PRESENCIALES
En esta modalidad los trabajadores realizan el curso asistiendo físicamente a un aula en la que se imparte la formación. Puede ser complementada igualmente con acceso a una plataforma online entre clases. Para esta modalidad se requiere una consulta previa de disponibilidad en la ciudad donde se desee llevar a cabo.

Temario


NOTA:

Trabajamos con la metodologia de curso personalizado, creada por Ciberaula en 1997. Usted puede solicitar un curso a la medida de sus objetivos, que combine lecciones de 2 o mas cursos en un plan de formacion a su medida. Si este es su caso consultenos, esta metodologia ofrece un aprovechamiento maximo de la formacion en los cursos bonificados para trabajadores.

El temario predefinido del curso online de Protección de Datos en Pyme es el siguiente:

1 Ley Orgánica de Protección de Datos

1.1 Objetivo de la Ley

1.2 A quién va dirigida y cuál es su objetivo

1.3 Definiciones

1.4 Cuestionario: Ley Orgánica de Protección de Datos

2 Principios de la Protección de Datos

2.1 Principios de la Protección de Datos

2.2 Niveles de Seguridad

2.3 Cuestionario: Principios de la Protección de Datos

3 Tratamiento de Datos Personales

3.1 Qué hacer si recojo datos personales

3.2 Finalidad de los datos recogidos

3.3 Qué hacer con los ficheros

3.4 Cómo se notifican los ficheros ante la Agencia

3.5 Debo actualizar la información contenida en los ficheros registrados

3.6 Cómo se recogen las medidas de seguridad de los datos

3.7 Cuestionario: Tratamiento de Datos Personales

4 Derechos de las personas

4.1 Derechos de las personas

4.2 Ficheros de titularidad privada

4.3 Protección de datos y cloud computing

4.4 Cuestionario: Derechos de las personas

5 Preguntas abiertas LOPD

5.1 LOPD

5.2 Reglamento y Medidas de Seguridad

5.3 Preguntas abiertas

5.4 Pregunta abierta 1

5.5 Pregunta abierta 2

5.6 Pregunta abierta 3

5.7 Pregunta abierta 4

5.8 Pregunta abierta 5

5.9 Pregunta abierta 6

5.10 Pregunta abierta 7

5.11 Pregunta abierta 8

5.12 Pregunta abierta 9

5.13 Pregunta abierta 10

5.14 Pregunta abierta 11

5.15 Pregunta abierta 12

6 Niveles de Seguridad y Medidas

6.1 Niveles de Seguridad y medidas correspondientes

6.2 Nivel de Seguridad básico

6.3 Medidas de Seguridad para el nivel básico

6.4 Medidas de Seguridad para el nivel medio

6.5 Medidas de Seguridad para el nivel alto

6.6 Medidas de seguridad para ficheros no automatizados

6.7 Cuestionario: Niveles de Seguridad y medidas

7 Real Decreto 1720 2007

7.1 Real Decreto 1720 2007

7.2 Reglamento de desarrollo de Ley Orgánica

7.3 TÍTULO I

7.4 TÍTULO II

7.5 TÍTULO III

7.6 TÍTULO IV

7.7 TÍTULO V

7.8 TÍTULO VI

7.9 TÍTULO VII

7.10 TÍTULO VIII

7.11 TÍTULO IX

7.12 Cuestionario: Cuestionario final -


Todo lo que necesitas saber antes de empezar

Información práctica — pulsa cada sección para desplegarla

💻 Software

  • Navegador web actualizado (Chrome, Firefox o Edge) — para acceder al curso y consultar recursos oficiales de la AEPD.
  • Lector de PDF gratuito (el propio navegador vale) — para revisar guías y plantillas de cumplimiento.
  • Suite ofimática gratuita: LibreOffice o Google Docs — para editar documentos, registros de actividades y políticas internas.

?️ Hardware

  • Cualquier PC o portátil de los últimos 7 años con Windows, macOS o Linux.
  • 4 GB de RAM son más que suficientes — este curso es 100% conceptual y documental, sin VMs ni laboratorios técnicos.
  • Conexión a internet básica para acceder al material y a los sitios de referencia (AEPD, RGPD oficial).

🔑 Cuentas y registros

  • Sin cuentas de pago necesarias. Toda la normativa de referencia (RGPD, LOPDGDD, Real Decreto 1720/2007) es de acceso libre en el BOE y en aepd.es.

📚 Conocimientos previos

  • No se requiere formación técnica ni jurídica previa. Basta con saber usar el correo electrónico y editar documentos de texto.
  • Útil, pero no obligatorio: haber trabajado en administración, RRHH o atención al cliente en una pyme.

Durante el curso trabajarás con situaciones reales que se dan en pymes de cualquier sector. Cada ejercicio produce un documento o procedimiento que puedes adaptar y usar directamente en tu empresa.

  1. Inventario de tratamientos de datos: elabora un Registro de Actividades de Tratamiento (RAT) básico para una pyme ficticia de 10 empleados, identificando finalidades, bases legales y plazos de conservación.
  2. Cláusulas informativas para formularios web: redacta la cláusula de privacidad para un formulario de contacto y para un formulario de candidaturas de RRHH, cumpliendo los requisitos del artículo 13 del RGPD.
  3. Análisis de nivel de seguridad: a partir de un caso práctico, clasifica los ficheros de una pyme en niveles básico, medio o alto y asocia las medidas técnicas y organizativas correspondientes según el Real Decreto 1720/2007.
  4. Procedimiento de atención de derechos ARCO-POL: diseña un flujo de respuesta interno (quién recibe la solicitud, plazo de un mes, cómo acreditar la respuesta) para que cualquier empleado de la empresa lo pueda seguir.
  5. Protocolo de notificación de brechas de seguridad: define los pasos que debe seguir la empresa cuando detecta una brecha de datos personales, incluyendo la evaluación del riesgo y la comunicación a la AEPD en el plazo de 72 horas.
¿Estás listo para este curso de Protección de Datos en Pyme?
Cinco preguntas rápidas para saber si tu punto de partida encaja con el nivel del curso. No hace falta acertar todo — es solo para orientarte.
1 ¿Qué significa el acrónimo RGPD?
2 Una pyme recoge el email de sus clientes para enviarles facturas. ¿Qué base legal ampara ese tratamiento?
3 ¿Qué son los derechos ARCO-POL?
4 Una empresa sufre un acceso no autorizado a su base de datos de clientes. ¿En cuánto tiempo debe notificarlo a la AEPD si hay riesgo para las personas?
5 ¿Qué recoge el Registro de Actividades de Tratamiento (RAT)?

Estos son los fallos más habituales que cometen las pymes cuando intentan cumplir con la normativa de protección de datos — y que este curso te ayuda a evitar.

  • Pedir consentimiento para todo: muchas empresas marcan la casilla de consentimiento en formularios donde en realidad aplica otra base legal (contrato, interés legítimo, obligación legal). Esto genera un exceso de burocracia y, paradójicamente, puede ser incorrecto.
  • Registro de Actividades de Tratamiento incompleto o inexistente: la LOPDGDD obliga a casi todas las empresas a mantenerlo actualizado. Dejarlo en blanco o no revisarlo nunca es una de las primeras observaciones en cualquier auditoría.
  • Cláusulas informativas copiadas sin adaptar: pegar una cláusula genérica de internet sin reflejar las finalidades y plazos reales de tu empresa no cumple con el principio de transparencia del RGPD.
  • No tener procedimiento escrito para atender derechos ARCO-POL: cuando llega una solicitud de supresión o acceso, si no hay un protocolo claro, la empresa suele superar el plazo de un mes sin querer.
  • Ignorar el plazo de 72 horas para notificar brechas a la AEPD: muchas pymes no notifican porque no saben que deben hacerlo o creen que solo aplica a grandes empresas. El RGPD no distingue por tamaño.
  • Contratos con proveedores sin cláusula de encargado del tratamiento: si usas una gestoría, un servicio cloud o un CRM externo que toca datos de tus clientes, necesitas un contrato específico que regule esa relación.
  • Datos sensibles (salud, nóminas) enviados por email sin cifrar: mandar un Excel con datos de empleados a la gestoría por correo sin protección es una brecha de seguridad potencial.
  • No revisar los plazos de conservación: guardar datos de clientes indefinidamente porque «nunca se sabe» viola el principio de limitación del plazo de conservación del RGPD.
  • Confundir LOPD con RGPD: la LOPD de 1999 quedó derogada. Actualmente aplican el RGPD (europeo) y la LOPDGDD de 2018 (española). Citar la ley antigua en documentos internos genera confusión y errores normativos.

Recursos gratuitos y herramientas prácticas para que puedas aplicar lo aprendido en el curso desde el primer día.

⚖️ Normativa y guías oficiales

  • aepd.es — Portal de la Agencia Española de Protección de Datos. Incluye guías prácticas descargables (RAT, análisis de riesgos, brechas, menores), herramienta Facilita para pymes de bajo riesgo y el texto completo de la LOPDGDD.
  • BOE.es — Texto oficial del RGPD (Reglamento UE 2016/679) y del Real Decreto 1720/2007 accesibles y buscables.
  • edpb.europa.eu — Comité Europeo de Protección de Datos: directrices y recomendaciones en español sobre consentimiento, brechas, transferencias internacionales y más.

?️ Herramientas gratuitas para pymes

  • Facilita RGPD (AEPD) — Herramienta online gratuita para pymes con tratamientos de bajo riesgo. Genera automáticamente el RAT, cláusulas informativas y el documento de seguridad básico.
  • GESTIONA RGPD (AEPD) — Para organizaciones con tratamientos más complejos: ayuda a documentar el análisis de riesgos y la EIPD.
  • LibreOffice Calc o Google Sheets — Para mantener el RAT y los registros de incidencias y solicitudes de derechos en formato editable sin coste.

📖 Documentación de referencia

  • incibe.es — INCIBE publica guías de seguridad para pymes y autónomos, incluyendo protección de datos desde un enfoque técnico y práctico.
  • ccn-cert.cni.es — Guías del Centro Criptológico Nacional sobre medidas de seguridad técnicas aplicables a sistemas que tratan datos personales.

👥 Comunidades donde seguir aprendiendo

  • r/gdpr (Reddit) — Comunidad activa en inglés para dudas sobre aplicación práctica del RGPD en empresas de distintos tamaños.
  • LinkedIn — grupos de DPD y compliance en España — Busca «Delegados de Protección de Datos España» para seguir debates y jurisprudencia de la AEPD en tiempo real.

⚖️ Ficha normativa — Formación de obligado cumplimiento

Resumen legal extraído del marco normativo aplicable a esta materia en España

Más detalle

🗺 Ver todas las formaciones obligatorias que aplican a tu sector Mapa interactivo por sector: qué exige la ley, a quién obliga y con qué periodicidad →
Solicitar información

Respondemos en 3 hs. promedio


Por qué formarte con Ciberaula · 1 min
Glosario FUNDAE  —  Diccionario técnico de los 300 términos del sistema de formación bonificada Ver glosario →