Formación bonificada para empresas

Diploma con sello de FUNDAE
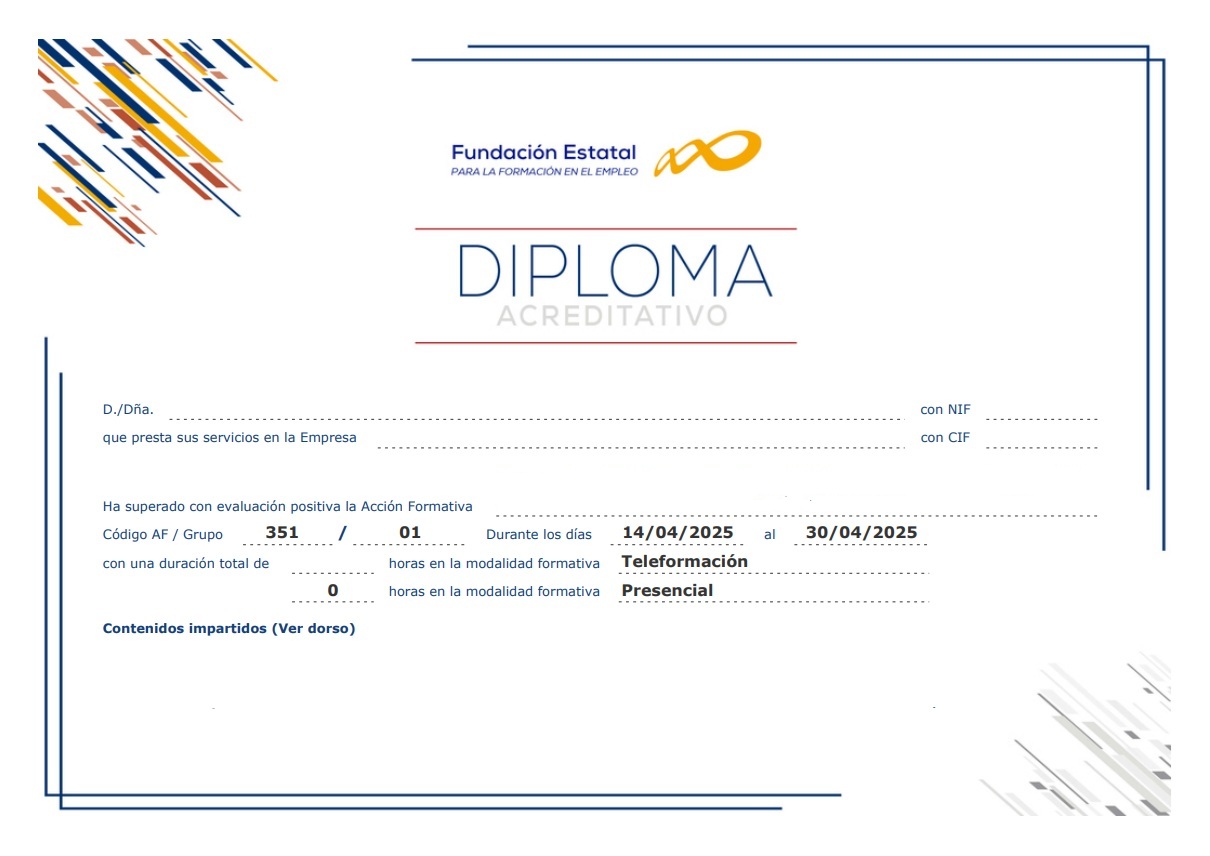

Ejemplo de diploma acreditativo + Ampliar

Descargas

PDF Catálogo de cursos 2026+5.000 cursos bonificables
Test de nivel Comprueba cuánto sabes de Protección de datos ¿Eres RRHH? ¿Qué formación es obligatoria en tu sector?
Valore esta página: Votos: 4.2/5 (145 votos)


Curso online de Implantación de la protección de datos según el RGPD bonificado

Solicitar información

Respondemos en 3 hs. promedio

Diploma con sello de FUNDAE

Al terminar recibes tu diploma con tu nombre, el curso y sus 60 horas.

Ejemplo de diploma acreditativo del curso Ver el diploma de este curso
¿Eres RRHH? Formación bonificada para tu empresa → ¿Qué formación es obligatoria en tu sector? Mapa por sectores: igualdad, protección de datos, PRL y más →
i ¿Quiénes somos? ¿Es este curso homologado?
Nota informativa de CiberAula

¿Es este curso homologado?

Cuidado con algunas marcas de formación
Ana González, CEO de CiberAula
Ana GonzálezCEO de CiberAula

No. La Agencia Española de Protección de Datos no homologa cursos. Para el Delegado de Protección de Datos existe una certificación voluntaria de personas, no de cursos, que otorgan entidades acreditadas por ENAC; la propia Agencia explica que no es obligatoria para ejercer.

Formación regulada y supervisada: cumple la normativa estatal y está sujeta al control de FUNDAE.

Qué significa que un curso esté «homologado»: la explicación completa →

Ana González, CEO de CiberAula

Cursos bonificados Calendario: Flexible.

FUNDAE cursos Fecha disponible: Inmediata.

Cursos bonificados seguridad social Porcentaje de Bonificación: 100%

Cursos online bonificados Diploma con sello de FUNDAE.

Cursos online bonificados Formación regulada y supervisada: cumple la normativa estatal y está sujeta al control de FUNDAE.

cursos virtuales bonificados Temario Personalizado.

FUNDAE cursos Modalidades: teleformación, aula virtual y MIXTA

Curso Online de Implantación de la Protección de Datos según el RGPD

El RGPD lleva en aplicación plena en España desde el 25 de mayo de 2018 y sigue siendo la fuente principal del régimen sancionador AEPD: 35,6 millones en multas en 2024

25-may-2018
fecha de aplicación plena del RGPD (Reglamento UE 2016/679); todas las empresas españolas debían tener su sistema implantado para esa fecha
281
resoluciones con multa AEPD en 2024 — el sistema sancionador del RGPD lleva 7 años activo y se intensifica

El curso

📊 ¿Por qué este curso?
119.803 delegados
de protección de datos estaban comunicados ante la AEPD al cierre de 2024, frente a 111.070 en 2023; implantar el RGPD en la empresa incluye designar al delegado cuando es obligatorio
Fuente: AEPD · Memoria 2024
Duración
La duración del curso de Implantación de la protección de datos según el RGPD es de 60 horas, acreditadas en el Diploma del mismo.PLAZO DE REALIZACIÓN:El plazo se puede establecer según las necesidades del alumno o del plan de formación de la empresa.
Plazo extendido gratuito Sin coste

Cuando termines el curso y quede gestionada la bonificación, si lo solicitas te damos un nuevo acceso al curso durante 3 meses más, sin ningún coste adicional, para repasar los contenidos y los vídeos siempre que lo necesites.

Por qué formarte con Ciberaula · 1 min

Objetivos

  • Identificar aspectos clave y novedades normativas del Reglamento General de Proteccion de Datos
  • Detectar herramientas y elementos para adecuar procesos internos al cumplimiento del RGPD
  • Formar responsables sobre obligaciones legales y responsabilidades en gestion de datos personales
  • Desarrollar e implantar medidas de seguridad tecnica y organizativa en toda la empresa


Bonificación Curso bonificable al 100%
Bonificacion

Bonificación

Este curso puede ser bonificado al 100% para la empresa receptora, incluso aunque esta tenga un porcentaje de copago en razón de su número de empleados en plantilla. El coste de la formación se recuperará mediante descuento en el pago de los seguros sociales.
Este descuento será aplicable libremente en cualquier mes del año posterior a la fecha en que haya finalizado la formación. Podrán bonificarse las matrículas de aquellos alumnos que realicen al menos el 75% del curso con éxito.
Modalidades Teleformación · Aula virtual · Mixta · Presencial
Modalidades

Modalidades

EN CURSOS ONLINE
Teleformación: En esta modalidad todo el curso se realiza a través de internet, con acceso las 24 hs. todos los días de la semana y plazo máximo de seis meses. No hay actividades como clases a las que el alumno deba asistir en horarios y fechas programados.
Aula virtual: En esta modalidad la formación se imparte mediante clases en directo a través de internet, es decir clases tele-presenciales, que se llevarán a cabo a través de ZOOM, Skype u otra herramienta a convenir.
Modalidad MIXTA: Combinación de las dos modalidades anteriores. Los trabajadores asisten a clases en directo (por ejemplo una a la semana) y entre clases disponen de material para avanzar en el curso en la plataforma. Es la más completa para grupos de trabajadores que realizan un mismo curso.

EN CURSOS PRESENCIALES o SEMI - PRESENCIALES
En esta modalidad los trabajadores realizan el curso asistiendo físicamente a un aula en la que se imparte la formación. Puede ser complementada igualmente con acceso a una plataforma online entre clases. Para esta modalidad se requiere una consulta previa de disponibilidad en la ciudad donde se desee llevar a cabo.

Temario


NOTA:

Trabajamos con la metodologia de curso personalizado, creada por Ciberaula en 1997. Usted puede solicitar un curso a la medida de sus objetivos, que combine lecciones de 2 o mas cursos en un plan de formacion a su medida. Si este es su caso consultenos, esta metodologia ofrece un aprovechamiento maximo de la formacion en los cursos bonificados para trabajadores.

El temario predefinido del curso online de Implantación de la protección de datos según el RGPD es el siguiente:

1 Introducción y novedades del Reglamento General de Protección de Datos

1.1 Introducción, Antecedentes Legislativos y Entrada en Vigor

1.2 Novedades del Reglamento de Protección de Datos

1.3 Terminología del RGPD

1.4 Resumen

1.5 Caso práctico

1.6 Cuestionario: Introducción y novedades del Reglamento General de Protección de Datos

2 Figuras principales en el RGPD

2.1 Quién es el Responsable del tratamiento

2.2 Funciones, obligaciones y requisitos del Responsable del tratamiento según el RGPD

2.3 Quiénes son Corresponsables en el tratamiento de los datos

2.4 Quiénes son los representantes establecidos fuera de la UE

2.5 Resumen

2.6 Caso práctico

2.7 Cuestionario: Figuras principales en el RGPD

3 El encargado del tratamiento y su relación contractual con el responsable

3.1 Quién es el Encargado del Tratamiento y su relación contractual con el Responsable

3.2 Contenido mínimo de un contrato de encargado del tratamiento

3.3 Cuestiones importantes a tener en cuenta para el encargado del tratamiento

3.4 Obligaciones del encargado del tratamiento en el RGPD

3.5 Resumen

3.6 Caso práctico

3.7 Cuestionario: El encargado del tratamiento y su relación contractual con el responsable

4 El registro de las actividades del tratamiento en el RGPD

4.1 El registro de las actividades del tratamiento

4.2 Definición y diseño de las actividades del tratamiento

4.3 Tratamiento de categorías especiales de datos personales

4.4 Situaciones específicas en el tratamiento de los datos personales

4.5 Resumen

4.6 Cuestionario: El registro de las actividades del tratamiento en el RGPD

5 Información a los interesados

5.1 El principio de transparencia

5.2 El deber de información en el RGPD

5.3 La información por capas

5.4 La política de privacidad

5.5 El consentimiento en el tratamiento de los datos personales

5.6 Resumen

5.7 Caso práctico

5.8 Cuestionario: Información a los interesados

6 Ejercicio de los derechos de los interesados y las brechas de seguridad

6.1 Introducción

6.2 Los derechos de los interesados en el RGPD

6.3 Notas comunes al ejercicio de los derechos

6.4 Excepciones el ejercicio de los derechos

6.5 Las brechas de seguridad

6.6 Resumen

6.7 Caso práctico

6.8 Cuestionario: Ejercicio de los derechos de los interesados y las brechas de seguridad

7 Medidas técnicas y organizativas de protección de datos personales

7.1 Protección de datos desde el diseño y por defecto

7.2 Medidas de seguridad técnicas y organizativas

7.3 Medidas organizativas y técnicas de protección de datos de los trabajadores

7.4 Formación de los trabajadores en el RGPD

7.5 Medidas técnicas de seguridad en el tratamiento de los datos personales relativas a los soportes

7.6 Resumen

7.7 Caso práctico

7.8 Cuestionario: Medidas técnicas y organizativas de protección de datos personales

8 La Evaluación de Impacto y el Delegado de Protección de Datos

8.1 La Evaluación de Impacto

8.2 El Delegado de Protección de Datos

8.3 Resumen

8.4 Caso práctico

8.5 Cuestionario: La Evaluación de Impacto y el Delegado de Protección de Datos

8.6 Cuestionario: Cuestionario final


Todo lo que necesitas saber antes de empezar

Información práctica — pulsa cada sección para desplegarla

💻 Software

  • Navegador web actualizado (Chrome, Firefox, Edge) — gratuito
  • Procesador de textos para redactar documentos y plantillas: LibreOffice Writer (gratuito) o Microsoft Word
  • Lector de PDF: el propio navegador o Adobe Acrobat Reader (gratuito)
  • Acceso a aepd.es para consultar guías oficiales, modelos de cláusulas y herramientas Facilita Pro (gratuitas)

?️ Hardware

  • Cualquier PC, portátil o Mac de los últimos 6 años
  • 4 GB de RAM son suficientes — este curso es 100% teórico-documental, sin máquinas virtuales
  • Conexión a internet para acceder a recursos oficiales y normativa actualizada

🔑 Cuentas y accesos

  • No se necesita ninguna cuenta de pago
  • Cuenta de correo para acceder a documentos y guías descargables de la AEPD (registro gratuito)

📚 Conocimientos previos

  • No se requiere formación jurídica previa: el curso parte desde cero normativo
  • Útil (no obligatorio) haber gestionado datos de clientes o empleados en tu trabajo habitual
  • Capacidad de leer y analizar textos legales con ayuda de los materiales del curso

A lo largo del curso trabajarás con documentos y casos reales que puedes adaptar directamente a tu organización. Estos son los proyectos principales:

  1. Registro de Actividades de Tratamiento (RAT) completo — Elabora el RAT de una empresa ficticia con 5 tratamientos distintos (clientes, empleados, videovigilancia, marketing y proveedores), identificando base jurídica, plazos de conservación y medidas de seguridad aplicables.
  2. Contrato tipo de Encargado del Tratamiento — Redacta un contrato de encargado conforme al art. 28 RGPD para un caso de externalización de nóminas a una gestoría, incluyendo todas las cláusulas mínimas obligatorias.
  3. Política de privacidad y cláusulas informativas en dos capas — Diseña la política de privacidad web y los textos de información en formularios de recogida de datos para una tienda online, aplicando el principio de transparencia.
  4. Protocolo de gestión de brechas de seguridad — Crea el procedimiento interno de notificación a la AEPD en 72 horas y de comunicación a los afectados, partiendo de un supuesto de fuga de datos por ransomware.
  5. Evaluación de Impacto relativa a la Protección de Datos (EIPD) — Realiza una EIPD básica para un sistema de control horario biométrico de empleados, identificando riesgos y medidas mitigadoras siguiendo la metodología de la AEPD.
  6. Plan de formación interna en RGPD — Diseña un plan de concienciación para trabajadores de un departamento de RRHH, con contenidos, frecuencia, registro de asistencia y evidencias de cumplimiento.
¿Cuánto sabes ya de RGPD?
Responde estas 5 preguntas para saber si tienes la base adecuada para aprovechar el curso al máximo. No hace falta acertar todo: es un diagnóstico, no un examen.
1 ¿Qué significa el principio de minimización de datos en el RGPD?
2 ¿Cuál es el plazo máximo para notificar una brecha de seguridad a la autoridad de control (AEPD) cuando implica riesgo para los afectados?
3 ¿Quién es el 'encargado del tratamiento' según el RGPD?
4 ¿En qué situaciones es obligatorio designar un Delegado de Protección de Datos (DPO)?
5 ¿Cuál de estas bases jurídicas permite tratar datos personales sin necesidad de pedir consentimiento al interesado?

Estos son los fallos más frecuentes al implantar el RGPD en organizaciones reales. Conocerlos de antemano te ahorra problemas serios:

  • Pedir consentimiento cuando existe otra base jurídica válida. Si tratas datos para ejecutar un contrato o cumplir una obligación legal, el consentimiento no es la base adecuada y genera falsas expectativas al interesado.
  • Registro de Actividades de Tratamiento incompleto o desactualizado. Omitir tratamientos (como videovigilancia o control de accesos) o no actualizar el RAT cuando cambian los procesos es una de las infracciones más detectadas en inspecciones.
  • No notificar brechas de seguridad a la AEPD en 72 horas. Muchas organizaciones esperan a tenerlo todo investigado antes de notificar, incumpliendo el plazo obligatorio aunque la notificación sea provisional.
  • Contratos de encargado del tratamiento inexistentes o con contenido insuficiente. Subcontratar servicios (gestoría, nube, mantenimiento IT) sin contrato art. 28 en vigor es una infracción directa, independientemente del tamaño de la empresa.
  • Cláusulas informativas copiadas y genéricas. Usar plantillas sin adaptarlas a los tratamientos reales de la organización invalida el cumplimiento del deber de información y puede derivar en sanciones.
  • Confundir datos sensibles con datos ordinarios. Tratar datos de salud, sindicales o biométricos sin las garantías adicionales exigidas (base jurídica reforzada, EIPD previa) es un error de alto riesgo sancionador.
  • No realizar EIPD cuando es obligatoria. Implantar sistemas de videovigilancia masiva, perfilado o tratamiento biométrico sin evaluación de impacto previa infringe directamente el art. 35 RGPD.
  • Enviar datos personales por correo electrónico sin cifrado. Reenviar listados de clientes, nóminas o historiales médicos en adjuntos sin protección constituye una brecha de seguridad en sí misma.
  • Asumir que el antivirus o el firewall cubren todas las obligaciones técnicas. Las medidas de seguridad del RGPD incluyen también control de accesos, pseudonimización, registros de actividad y gestión de soportes.
  • Ignorar los derechos ARCO-POL por no tener procedimiento definido. Sin un cauce interno para gestionar solicitudes de acceso, rectificación, supresión u oposición, los plazos legales se incumplen casi inevitablemente.

Recursos gratuitos y herramientas que complementan el curso y te serán útiles en tu trabajo diario con el RGPD:

📖 Documentación oficial imprescindible

  • aepd.es — Guías prácticas, modelos de cláusulas, herramienta Facilita Pro para pymes, listado de tratamientos que requieren EIPD y formularios de notificación de brechas. Es tu referencia principal.
  • edpb.europa.eu — Directrices del Comité Europeo de Protección de Datos: consentimiento, transferencias internacionales, brechas, cookies. Versiones en español disponibles.
  • boe.es — Texto consolidado de la LOPDGDD (Ley Orgánica 3/2018) y del RGPD publicado en el DOUE. Siempre consulta la versión vigente.

?️ Herramientas gratuitas de la AEPD

  • Facilita Pro (aepd.es) — Genera automáticamente el Registro de Actividades de Tratamiento y el contrato de encargado para pymes y micropymes. Sin instalación, desde el navegador.
  • Gestiona EIPD (aepd.es) — Herramienta oficial para realizar Evaluaciones de Impacto paso a paso, con metodología validada por la propia autoridad.
  • Comunica Brecha (aepd.es) — Asistente para valorar si una brecha debe notificarse a la AEPD y/o a los afectados, con formulario de notificación integrado.

📑 Referencia normativa rápida

  • INCIBE (incibe.es) — Guías de ciberseguridad para empresas, incluyendo protección de datos en entornos técnicos y gestión de incidentes.
  • CCN-CERT (ccn-cert.cni.es) — Guías del Esquema Nacional de Seguridad (ENS) aplicables cuando el RGPD se cruza con administraciones públicas o sus proveedores.

👥 Comunidades y foros profesionales

  • r/gdpr en Reddit — Comunidad activa en inglés con casos prácticos, resoluciones de autoridades europeas y debate sobre interpretación normativa.
  • Foro de la Asociación Española de Delegados de Protección de Datos (AEPD-DP) — Red profesional de DPOs en España con recursos y formación continua.
  • LinkedIn — grupos de DPO España — Grupos activos donde profesionales comparten resoluciones de la AEPD, criterios interpretativos y plantillas.

⚖️ Ficha normativa — Formación de obligado cumplimiento

Resumen legal extraído del marco normativo aplicable a esta materia en España

Más detalle

🗺 Ver todas las formaciones obligatorias que aplican a tu sector Mapa interactivo por sector: qué exige la ley, a quién obliga y con qué periodicidad →
Solicitar información

Respondemos en 3 hs. promedio


Por qué formarte con Ciberaula · 1 min
Glosario FUNDAE  —  Diccionario técnico de los 300 términos del sistema de formación bonificada Ver glosario →