Diploma con sello de FUNDAE
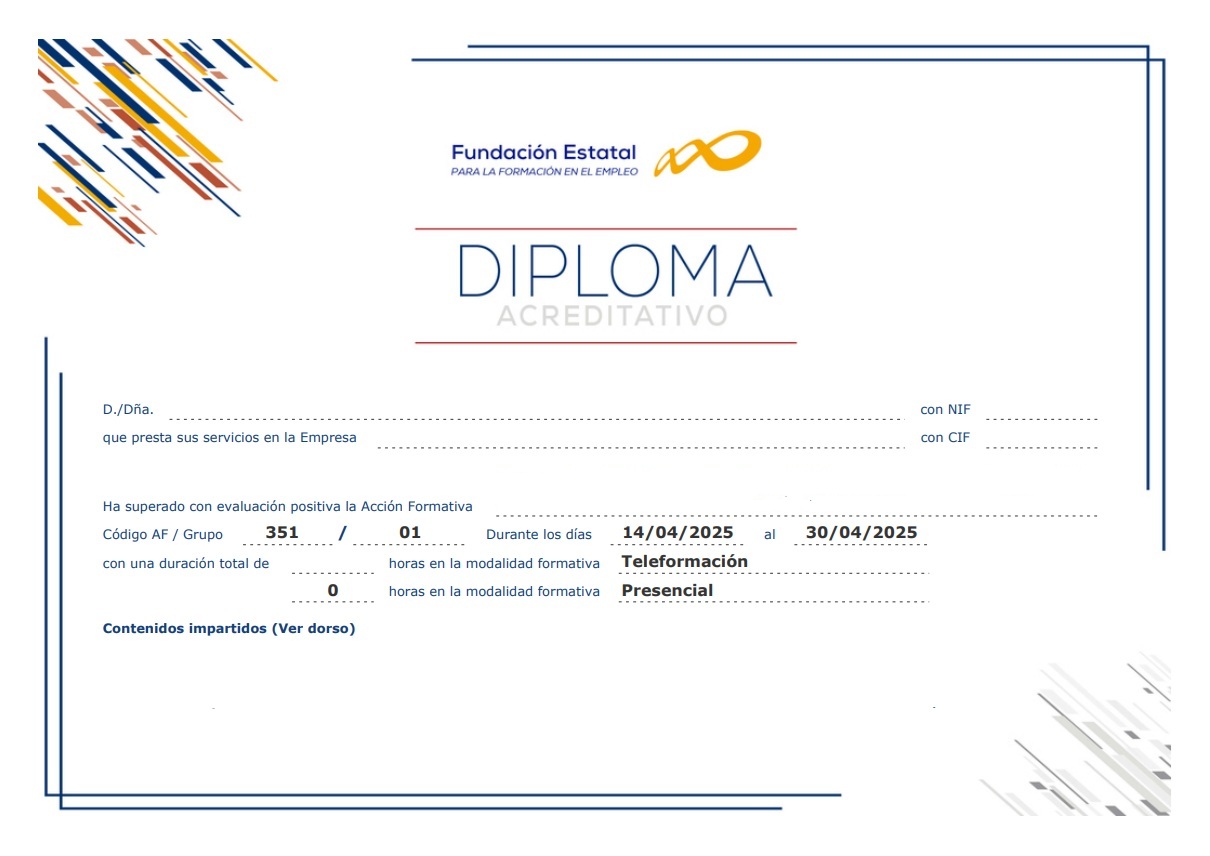 + Ampliar
Descargas
Catálogo de cursos 2026+5.000 cursos bonificablesRespondemos en 3 hs. promedio
Diploma con sello de FUNDAE
Al terminar recibes tu diploma con tu nombre, el curso y sus 40 horas.
Ver el diploma de este curso
 Calendario: Flexible.
Fecha disponible: Inmediata.
Porcentaje de Bonificación: 100%
Diploma con sello de FUNDAE.
Formación regulada y supervisada: cumple la normativa estatal y está sujeta al control de FUNDAE.
Temario Personalizado.
Modalidades: teleformación, aula virtual y MIXTA

| La duración del curso de Administración de Servidores Linux para Empresas: de Cero a Nivel Avanzado es de 40 horas, acreditadas en el Diploma del mismo.PLAZO DE REALIZACIÓN:El plazo se puede establecer según las necesidades del alumno o del plan de formación de la empresa. |
Al terminar el curso conservas el acceso a la plataforma durante hasta un año más, sin ningún coste adicional, para volver a consultar los vídeos y los materiales siempre que quieras.
Caso de uso real: una empresa de distribución con 80 empleados migró sus servicios internos a un servidor Linux administrado por su propio técnico de IT tras completar esta formación. El coste de la infraestructura se redujo un 65% respecto a la solución Windows Server anterior.

| Este curso puede ser bonificado al 100% para la empresa receptora, incluso aunque esta tenga un porcentaje de copago en razón de su número de empleados en plantilla. El coste de la formación se recuperará
mediante descuento en el pago de los seguros sociales. |
Este descuento será aplicable libremente en cualquier mes del año posterior a la fecha en que haya finalizado la formación. Podrán bonificarse las matrículas de aquellos alumnos que realicen al menos el
75% del curso con éxito. |
| EN CURSOS ONLINE Teleformación: En esta modalidad todo el curso se realiza a través de internet, con acceso las 24 hs. todos los días de la semana y plazo máximo de seis meses. No hay actividades como clases a las que el alumno deba asistir en horarios y fechas programados. Aula virtual: En esta modalidad la formación se imparte mediante clases en directo a través de internet, es decir clases tele-presenciales, que se llevarán a cabo a través de ZOOM, Skype u otra herramienta a convenir. Modalidad MIXTA: Combinación de las dos modalidades anteriores. Los trabajadores asisten a clases en directo (por ejemplo una a la semana) y entre clases disponen de material para avanzar en el curso en la plataforma. Es la más completa para grupos de trabajadores que realizan un mismo curso. EN CURSOS PRESENCIALES o SEMI - PRESENCIALES En esta modalidad los trabajadores realizan el curso asistiendo físicamente a un aula en la que se imparte la formación. Puede ser complementada igualmente con acceso a una plataforma online entre clases. Para esta modalidad se requiere una consulta previa de disponibilidad en la ciudad donde se desee llevar a cabo. |
NOTA:
Trabajamos con la metodología de curso personalizado, creada por Ciberaula en 1997. Usted puede solicitar un curso a la medida de sus objetivos, que combine lecciones de dos o más cursos en un plan de formación a su medida. Si este es su caso, consúltenos: esta metodología ofrece el máximo aprovechamiento de la formación en los cursos bonificados para trabajadores.
El temario predefinido del curso online de Administración de Servidores Linux para Empresas: de Cero a Nivel Avanzado es el siguiente:
1 Introducción a Linux como Sistema Operativo de Servidor
1.1 Historia de Linux y sus distribuciones para servidor
1.2 Diferencias entre Linux de escritorio y de servidor
1.3 Elección de distribución: Ubuntu Server, CentOS, Debian y Rocky Linux
2 Instalación y Configuración Inicial
2.1 Instalación de Linux Server en entorno físico y virtual
2.2 Particionado de disco y configuración de LVM
2.3 Configuración post-instalación y actualización del sistema
3 Gestión del Sistema de Archivos
3.1 Jerarquía de directorios en Linux: FHS
3.2 Montaje de dispositivos y gestión de particiones
3.3 Cuotas de disco y gestión del espacio en entornos multiusuario
4 Administración de Usuarios y Grupos
4.1 Creación y gestión de usuarios y grupos
4.2 Permisos y propiedades de archivos: chmod, chown y ACL
4.3 Autenticación centralizada con LDAP y PAM
5 Servicios de Red Fundamentales
5.1 Configuración de red: interfaces, rutas y DNS
5.2 SSH: acceso seguro remoto y gestión de claves
5.3 Firewall con iptables y firewalld
6 Servicios Web y de Aplicaciones
6.1 Instalación y configuración de Apache y Nginx
6.2 Hosts virtuales y certificados SSL con Let's Encrypt
6.3 PHP-FPM y configuración de entornos de aplicación
7 Servicios de Red Corporativos
7.1 Servidor DNS con BIND
7.2 Servidor DHCP
7.3 Servidor FTP con vsftpd y transferencia segura de archivos
8 Automatización y Programación de Tareas
8.1 Cron y at: programación de tareas periódicas
8.2 Scripts de mantenimiento y monitorización
8.3 Gestión de servicios con systemd
9 Monitorización y Rendimiento
9.1 Herramientas de monitorización: top, htop, vmstat e iostat
9.2 Gestión y análisis de logs con journald y logrotate
9.3 Alertas proactivas y supervisión de disponibilidad
10 Seguridad y Copias de Seguridad
10.1 Hardening de servidores Linux
10.2 Estrategias de backup: rsync, tar y herramientas de snapshot
10.3 Recuperación ante desastres y restauración del sistema
Cada práctica reproduce un escenario real de empresa. Trabajarás siempre sobre máquinas virtuales, sin riesgo para tu equipo.
AllowUsers. Caso de uso: acceso seguro de sysadmins a servidores de producción.servidor.empresa.local) y un servidor DHCP que asigna IPs reservadas a equipos por MAC. Caso de uso: red de oficina con 20-100 equipos./var/www y /etc a un directorio de destino, con rotación de 7 días y notificación por correo en caso de error. Caso de uso: política de backup básica para servidores de producción.chmod, chown y ACL POSIX, con cuotas de disco por usuario. Caso de uso: servidor de ficheros multiusuario en empresa mediana.Estos son los errores que comete casi todo el mundo al empezar a administrar servidores Linux en empresa. Conocerlos de antemano te ahorra horas de depuración.
chmod 777 para «que funcione» — Dar permisos totales a archivos o directorios es el atajo favorito de los principiantes y un agujero de seguridad clásico. Aprende a asignar el mínimo permiso necesario desde el principio.root — Conectarse al servidor directamente como root en el día a día es innecesario y peligroso. Usa un usuario con sudo y deshabilita el login root por SSH.firewalld o ufw para resolver un problema de conectividad y olvidarse de reactivarlo. Lo temporal suele volverse permanente.journalctl ni /var/log/ de forma periódica. Los logs avisan antes de que un problema se vuelva crítico./etc/nginx/nginx.conf o /etc/ssh/sshd_config directamente sin hacer un cp archivo archivo.bak antes. Un error de sintaxis puede dejar el servicio caído./etc/hosts y /etc/hostname provoca que servicios como el correo o LDAP fallen de forma intermitente y difícil de diagnosticar.logrotate en servicios con mucho tráfico — Un servidor web sin rotación de logs puede llenar el disco en días, dejando el servidor sin espacio para escribir y cayendo servicios en cascada.Recursos gratuitos que usarás durante el curso y que te seguirán siendo útiles cuando estés trabajando en producción.
tldr rsync y obtienes los ejemplos más útiles sin leer 200 líneas.
Artículos publicados sobre Administración de Servidores Linux para Empresas: de Cero a Nivel Avanzado
|
Por Roberto López Tres medidas básicas para proteger el acceso SSH a un servidor Linux Un servidor expuesto a internet recibe intentos de acceso automatizados de forma constante. Unos pocos ajustes cierran la puerta a la mayoría. Basta con poner un servidor Linux en internet para que, en poco tiempo, empiecen a aparecer en sus registros intentos de conexión por SSH desde direcciones desconocidas. Son programas automáticos que prueban combinaciones de usuario y contraseña sin descanso. La primera defensa es sustituir las contraseñas por claves. Con la autenticación por clave pública, el servidor solo admite a quien tiene la clave privada correspondiente, y, una vez configurada la clave y comprobado que funciona, se puede desactivar el acceso por contraseña en la configuración del servicio. Los ataques de fuerza bruta pierden así casi todo su sentido. Los ataques de fuerza bruta pierden así casi todo su sentido. La segunda es no permitir el acceso directo como root. Lo recomendable es entrar con un usuario normal y elevar privilegios con sudo cuando haga falta. Así cada acción queda asociada a una persona y el atacante pierde el nombre de usuario más evidente. La tercera es limitar los intentos fallidos con herramientas como fail2ban, que bloquean temporalmente las direcciones que insisten, y, cuando sea posible, restringir con el cortafuegos desde qué redes se admite la conexión. Ninguna de estas medidas sustituye a lo más básico: mantener el sistema actualizado. Muchas intrusiones aprovechan fallos ya corregidos en versiones que nadie llegó a instalar. |
|---|
🔍 Buscar curso
+5.000 cursos disponibles

Formación bonificada online para empresas. Ayudamos a equipos a ganar productividad con formación ajustada a las necesidades.
Somos una empresa de formación bonificada especializada en formación online en sus diferentes modalidades: teleformación, aula virtual y formación mixta.
Ayudamos a nuestros clientes a alcanzar una mayor productividad mediante acciones formativas ajustadas a sus necesidades reales.
Formación que transforma equipos. Nos esforzamos por aportar valor: diseñamos itinerarios con objetivos concretos de negocio, medimos la finalización real, y acompañamos a cada alumno hasta el final. Por eso el 95% de quienes empiezan, terminan.

 Inicio